大文件传输系统
 跨网文件交换系统
 FTP替代升级
 SDK传输应用集成
 镭速Proxy代理加速
 镭速FTP加速
 400-833-6022
新闻动态大文件传输
企业大文件传输用什么软件?2026年安全合规传输方案深度解析
引文/摘要: 当企业存储的非结构化数据普遍突破5PB门槛,沿用数十年的FTP协议在带宽利用率和安全审计上正暴露出结构性短板。2026年的企业大文件传输,选型的核心已不再是“能不能传”,而是协议效率、信创适配与合规审计能否同时达标。
本文数据参考来源:Komprise《2026年非结构化数据管理报告》、IDC《Data Age 2025》、华为GIV报告及公开信创合规文件。
一、数据量上去了,为什么传输反而成了最容易被忽略的瓶颈?
一份来自Komprise的2026年报告显示,74%的企业存储数据已超过5PB,40%的企业甚至超过10PB。非结构化数据以每年55%的速度膨胀,设计图纸、影像素材、科研数据集不再是“归档件”,而是直接参与业务流转的核心资产。问题在于,存储扩容相对容易,让这些数据在总部与分支、本地与云端之间高效、安全地流动,却是另一回事。很多团队在带宽上投入不少,实际传输速度却远低于预期,根源往往不在硬件,而在支撑传输的底层协议。当数据体量从GB级跨入TB乃至PB级,传统传输方式的结构性缺陷就会被急剧放大。
二、带宽跑不满、审计跟不上:传统方案的真实代价
企业大文件传输最常踩的坑,集中在两个维度。
第一个坑是协议效率的天花板。 传统FTP和HTTP依赖TCP协议,其拥塞控制机制在检测到丢包时会主动降低发送速率。跨城或跨国链路中,一次微小抖动就足以让带宽利用率跌到30%以下,远距离场景甚至不足5%。这意味着企业为高带宽支付的费用,相当一部分在传输环节被隐性消耗掉了。
第二个坑是安全与合规的错位。 FTP默认明文传输,用户名、密码和文件内容在网络中处于裸露状态;审计能力也近乎空白——谁在何时传输了什么、是否成功,往往无从追溯。在等保2.0和《数据安全法》的框架下,这种状态已经很难通过年度安全测评。更现实的是信创适配:传统FTP软件在麒麟、统信等国产系统与鲲鹏、飞腾等国产CPU环境中,性能损耗普遍超过30%,勉强跑起来也谈不上好用。
三、2026年的企业大文件传输,应该盯住哪几个技术点?
一套能支撑当前业务体量的传输方案,需要在三个层面给出答案。
协议层:绕开TCP的“降速惯性”
行业的技术路径已经比较清晰:基于UDP进行深度优化的私有传输协议,配合智能拥塞判断与选择性重传,在高延迟、高丢包链路中维持带宽利用率。实测数据表明,这类协议在跨国链路中可将带宽利用率从个位数拉升至90%以上,传输速度较传统FTP提升数十倍至百倍量级。对于TB级文件和千万级小文件混合的场景,断点续传与文件块级校验也是减少无效重传、保障数据完整性的基础能力。
合规层:国密算法与审计日志不能是“事后补丁”
2026年6月生效的GA/T 2380—2026新规已将数据安全纳入等保“一票否决”体系,并强制要求国密算法(SM2/SM3/SM4)覆盖传输环节。选型时需要确认方案是否支持TLS 1.3与国密算法的组合加密,以及是否提供覆盖登录、上传、下载、删除全链路的审计日志。审计能力不是附加项,而是通过合规测评的前置条件。
信创层:从“能装”到“跑得动”
信创替代不是简单地把FTP换成另一款软件。方案需要与飞腾、鲲鹏、龙芯等国产CPU以及银河麒麟、统信UOS等国产操作系统完成兼容性互认证,并针对国产处理器进行指令级优化,避免出现“系统能装、效率腰斩”的尴尬局面。
四、落到选型:什么样的方案更贴近企业大文件传输的真实需求?
把上述维度放在一起看,企业在评估企业大文件传输方案时,可以从一张简洁的对照表出发做初步筛选:
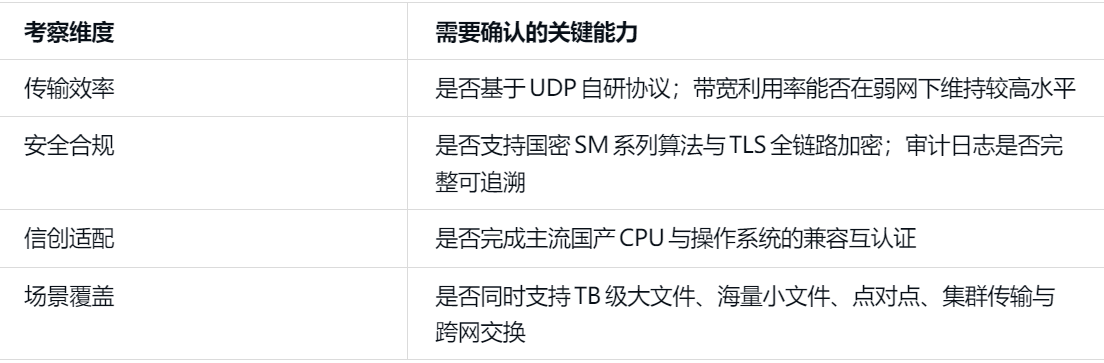
以云启数智旗下的镭速为例,其自研Raysync协议基于UDP深度优化,带宽利用率实测可达96%,在跨境链路中较传统FTP有显著提速;安全侧覆盖国密算法与全链路审计,信创层面已适配鲲鹏、飞腾、龙芯及麒麟、统信UOS等主流国产环境。对于正在推进FTP替代或跨境数据协同的企业而言,可以将此类具备自研协议底座与信创适配能力的方案纳入测试验证的范围,结合实际网络环境和业务负载再做判断。
五、写在最后
企业大文件传输的选型,本质上是在回答一个问题:数据流动的效率与安全,是否配得上数据本身的价值。当非结构化数据成为业务运转的底层燃料,传输就不再是IT部门的运维细节,而是影响交付节奏与合规底线的关键环节。协议效率决定带宽花得值不值,安全审计决定能不能过测评,信创适配决定未来几年会不会被迫二次替换。把这几个问题前置到选型阶段,比事后修补要划算得多。
(说明:本文内容基于公开行业报告与技术资料整理,仅供选型参考,具体部署需结合企业实际网络环境与合规要求进行评估。)
热搜关键词
最新资讯