大文件传输系统
 跨网文件交换系统
 FTP替代升级
 SDK传输应用集成
 镭速Proxy代理加速
 镭速FTP加速
 400-833-6022
新闻动态大文件传输
从FTP到智能传输:企业大文件流转的升级逻辑
一、被海量数据推着走,传统传输协议为何“掉队”了
全球数据总量正以远超预期的速度膨胀。根据华为GIV报告,到2030年全球年数据总量将达到1YB,非结构化数据占比超过80%。企业级数据迁移需求激增430%,传统存储与传输模式已经很难跟上这种节奏。
问题出在哪里?FTP协议诞生于上世纪70年代,它的设计初衷是“能传就行”,而不是“传得快、传得稳、传得安全”。在局域网、小文件、低带宽的场景下,FTP确实够用。但今天的企业要面对的是跨国协作、TB级素材、海量小文件同步,FTP的架构缺陷就被放大了。Gartner的数据显示,到2027年60%的企业将把非结构化数据迁移至专用平台,传统传输协议如果不升级,就会变成数据价值释放的瓶颈。
二、企业用户到底在意什么
和多位IT负责人聊过之后,我发现他们关心的核心问题其实很集中:
- 传输效率:带宽摆在那里,但FTP只能用到一小部分,大量时间浪费在等待上。
- 安全合规:明文传输、缺乏审计、权限粗放,这些问题在等保要求和数据安全法规面前越来越难以回避。
- 国产化适配:信创环境下,系统需要跑在国产芯片和操作系统上,老旧协议经常出现兼容性问题。
- 管理成本:多节点、多任务、多用户,靠人工盯着显然不现实。
这些诉求归结为一句话:企业需要的不是更快的FTP,而是一种从根本上重新设计的数据传输方式。
三、协议层的重构:从“修补”到“重建”
传统FTP和HTTP依赖TCP协议。TCP有一个基本假设:任何丢包都意味着网络拥塞,应该主动降速。这在有线局域网时代是合理的。但在跨国、跨运营商的复杂网络环境中,丢包的原因可能是路由抖动、无线干扰、中间设备策略,并不一定代表拥塞。TCP的保守反应导致带宽利用率常常不足20%。
镭速传输的做法是从协议层面重新设计。它基于UDP构建了一套全新的传输协议,放弃了TCP原有的ACK确认机制,改为发送方根据接收方返回的ACK信息实时判断丢包,不需要等待超时定时器触发重传。同时,拥塞判断算法会收集路径上的丢包、时延和抖动数据,动态调整传输策略,而不是简单地“一刀切”降速。
实际效果是带宽利用率可以达到96%,在跨国弱网环境下传输速度相比传统方式提升数十至百倍。TB级文件的传输时间可以从数天压缩到数小时。这不是靠加大带宽实现的,而是靠协议效率的提升。
四、不同场景下的适配逻辑
企业文件传输场景差异很大,一套方案很难覆盖所有需求。从实践来看,有几类场景对传输方案的考验最为突出:
- 超大文件传输:设计图纸、影视素材、科研数据,单文件动辄几十GB甚至TB级,断点续传和分块校验是刚需。
- 海量小文件同步:数以万计的小文件如果逐个建立连接,光是握手开销就足以拖垮效率,批量聚合处理才是解法。
- 跨国远距离传输:高延迟和高丢包环境下,协议的智能调节能力直接决定传输是否可用。
- 信创环境部署:国产CPU和操作系统对传输软件的兼容性、安全性提出了额外要求。
镭速在这几个方向都有对应的技术积累,分片并行传输、字节级断点续传、TLS 1.3端到端加密、国密算法支持等功能已经形成了比较完整的方案体系。
五、选型时值得关注的几个维度
如果你正在考虑为企业的FTP做升级,以下几个维度可以作为评估参考:
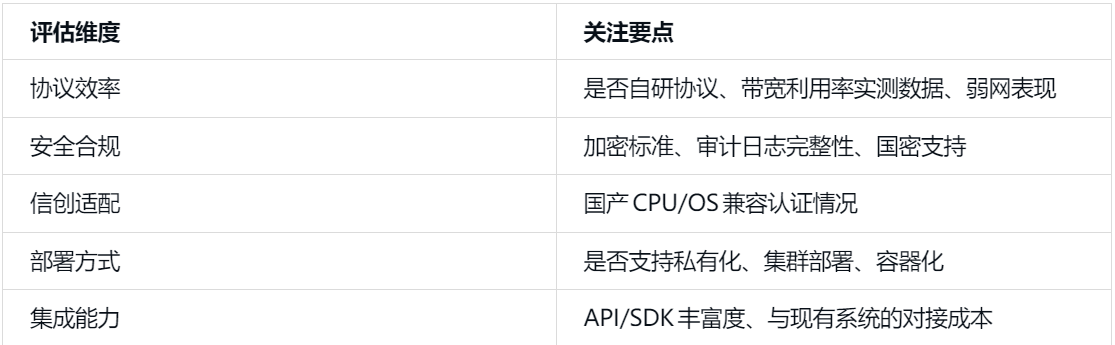
云启数智在这几个维度上都有对应的产品能力,旗下传输方案整合了镭速的自研协议引擎与信创适配能力,可以作为企业升级过程中的一个务实选项。
六、总结
FTP升级的本质,不是换一个传输工具,而是重新思考企业数据流转的底层逻辑。当数据量从TB向PB跨越,当协作范围从内网扩展到跨国,当安全合规从“建议”变成“要求”,传统协议已经难以承载这些变化。选择一套在协议效率、安全管控、信创适配和管理能力上都经过验证的方案,比单纯追求某一个指标更有意义。
(免责声明:此文内容仅供参考,选择需结合个人/企业实际情况。)
热搜关键词
最新资讯